Lộ key AI qua Railway: hoá đơn 740.000 đô ai trả?
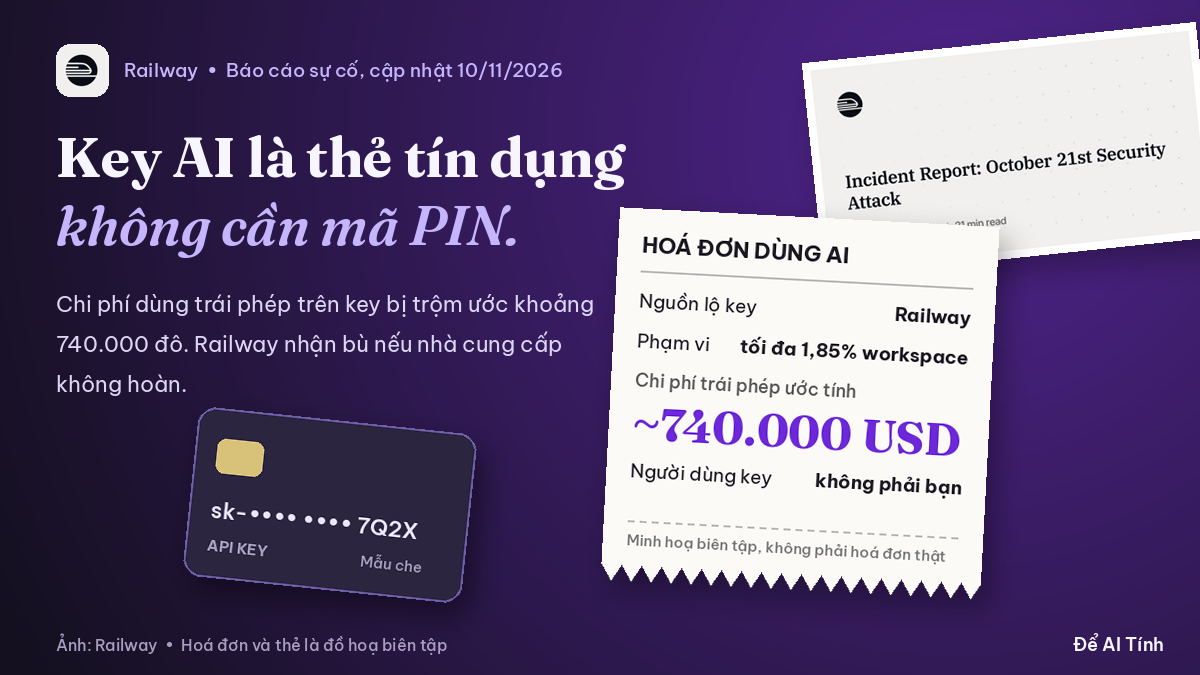
Key API của OpenAI, Anthropic hay Gemini trông chỉ như một chuỗi ký tự dài. Thực ra nó giống thẻ tín dụng không cần mã PIN: ai cầm được là xài được, hoá đơn gửi về chủ. Báo cáo sự cố Railway cập nhật ngày 10/11 cho thấy cái giá: chi phí dùng trái phép trên các key bị trộm ước khoảng 740.000 đô la Mỹ.
Chuyện gì đã xảy ra
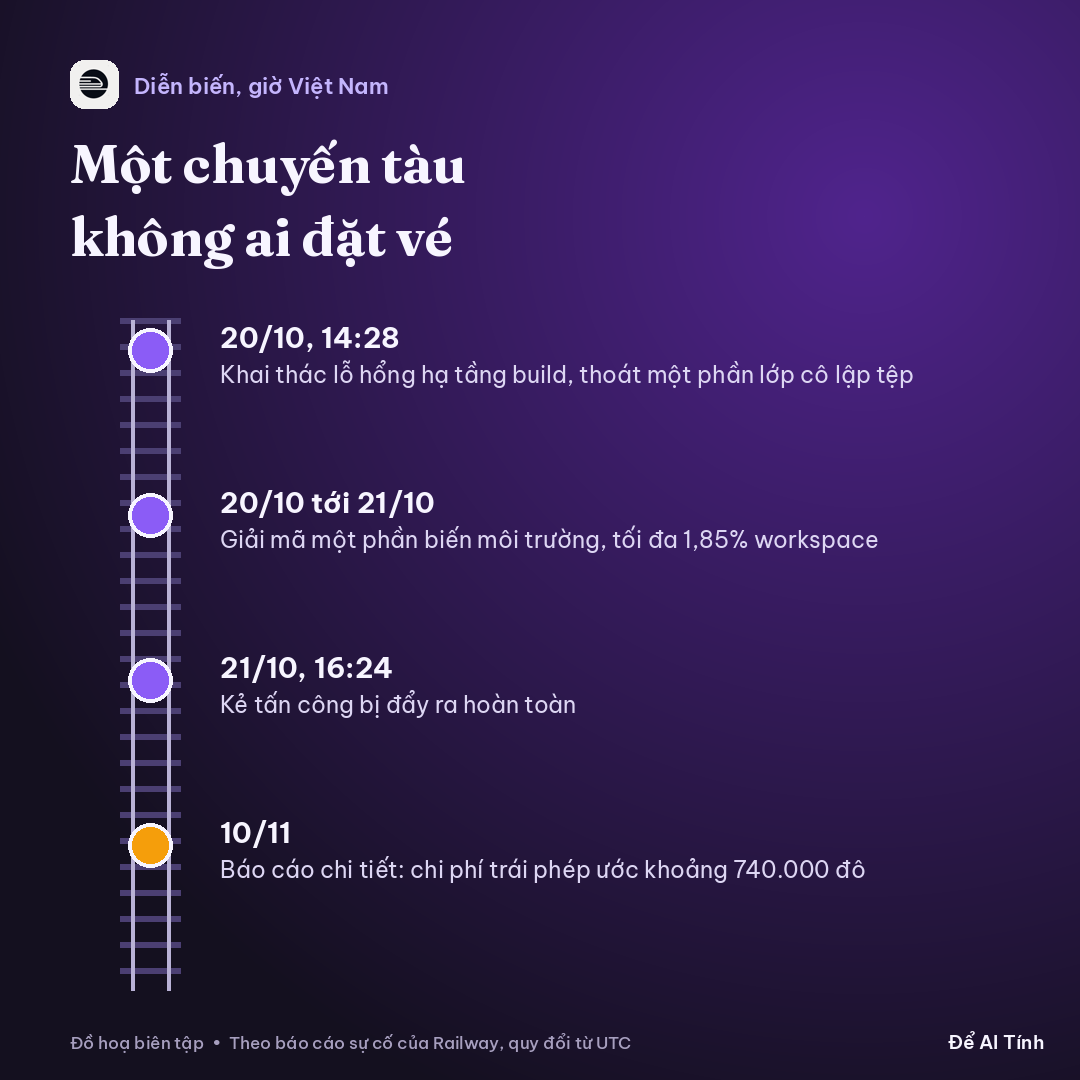
Railway là nền tảng đám mây để triển khai ứng dụng như web, bot và công cụ tự động hoá. Theo báo cáo của Railway, lúc 07:28 UTC ngày 20/10 (14:28 giờ Việt Nam), kẻ tấn công khai thác một lỗ hổng chưa được biết trong hạ tầng build, thoát một phần khỏi lớp cô lập tệp và lấy được một thông tin xác thực nội bộ. Từ đó chúng xâm nhập sâu hơn, giải mã được một phần biến môi trường của khách, tối đa 1,85% số workspace, khoảng 100.000. Tới 09:24 UTC ngày 21/10 (16:24 giờ Việt Nam), kẻ tấn công bị đẩy ra hoàn toàn.
Điều đáng chú ý nhất: theo điều tra của Railway, kẻ tấn công nhắm cụ thể vào key của các nhà cung cấp AI, để bán lại cho bên dùng vào việc chưng cất mô hình. Railway cũng ghi nhận token tài khoản liên kết của 1.852 người dùng bị giải mã; tất cả đã được đặt lại.
Chi phí dùng trái phép trên các key bị trộm ước khoảng 740.000 đô. Railway nói đang làm việc với các nhà cung cấp để hoàn tiền, và tự bù cho khách nếu nhà cung cấp không hoàn.
Ai hoàn tiền, ai chưa
Báo cáo liệt kê chính sách từng nhà cung cấp tại thời điểm viết. AWS Bedrock và Google Gemini áp dụng chính sách hoàn tiền gian lận sẵn có. OpenAI và SpaceXSI xem xét từng trường hợp qua kênh phối hợp với Railway. Với Anthropic, hai bên đang trao đổi, trong lúc chờ Railway tự trả phần chi phí từ key Anthropic bị lộ. OpenRouter giữ chính sách không hoàn tiền theo điều khoản dịch vụ, nên Railway nhận trả toàn bộ phần liên quan.
Tức là lần này khách hàng Railway được bù. Lần sau, ở nền tảng khác, chưa chắc may vậy.
Vì sao người làm marketing nên quan tâm
Nhiều team nội dung giờ tự chạy quy trình bằng API: bot viết nháp caption, công cụ tự động tóm tắt bình luận, kịch bản tạo ảnh hàng loạt, máy chủ tự động hoá thuê ngoài. Mỗi quy trình như vậy thường cất một key AI trong biến môi trường. Bạn không cần là kỹ sư để bị ảnh hưởng; chỉ cần dán key vào một dịch vụ rồi quên nó ở đó.
Vụ Railway cũng cho thấy key AI giờ là món hàng có giá trên thị trường ngầm, không còn là thứ hacker tiện tay nhặt.
Người làm truyền thông nên làm gì
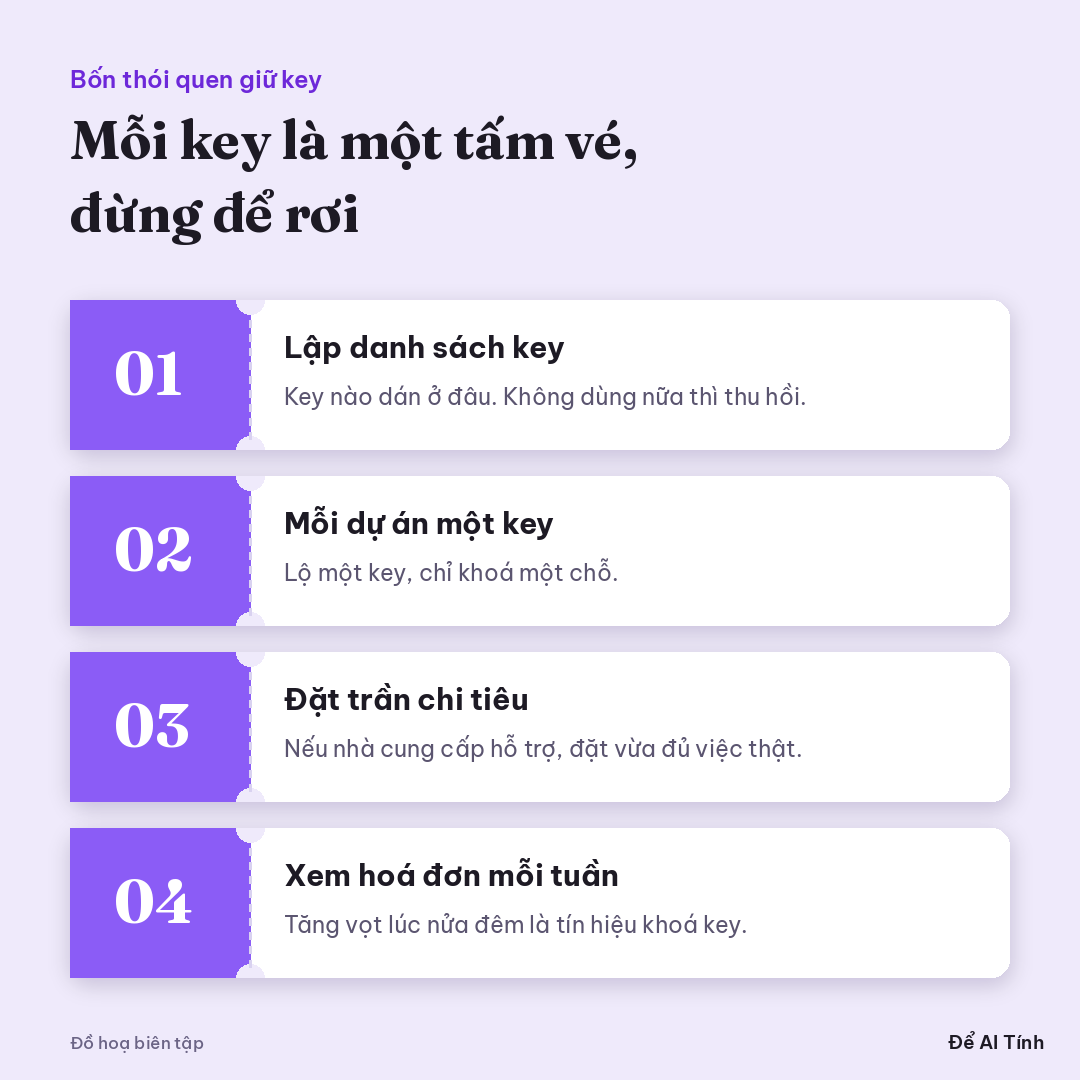
Lập danh sách key đang sống
Ghi lại mỗi key đang dán ở đâu: nền tảng tự động hoá, máy chủ, plugin, tài liệu nội bộ. Key nào không còn dùng thì thu hồi. Key nào không ai nhớ của dự án nào thì càng nên thu hồi.
Mỗi dự án một key, có trần chi tiêu
Đừng dùng chung một key cho mọi việc. Tách key theo dự án hoặc khách hàng, để khi lộ chỉ phải khoá một chỗ. Nếu nhà cung cấp cho đặt hạn mức chi tiêu hoặc cảnh báo ngân sách, hãy đặt ở mức vừa đủ cho công việc thật. Một con số trần thấp là bảo hiểm rẻ nhất bạn mua được.
Theo dõi hoá đơn như theo dõi ngân sách quảng cáo
Người làm quảng cáo quen nhìn chi tiêu mỗi ngày. Áp dụng thói quen đó cho tài khoản API: bật email cảnh báo, xem bảng sử dụng mỗi tuần. Chi phí tăng vọt lúc nửa đêm khi team đang ngủ là tín hiệu cần khoá key ngay.
Khi nghi bị lộ
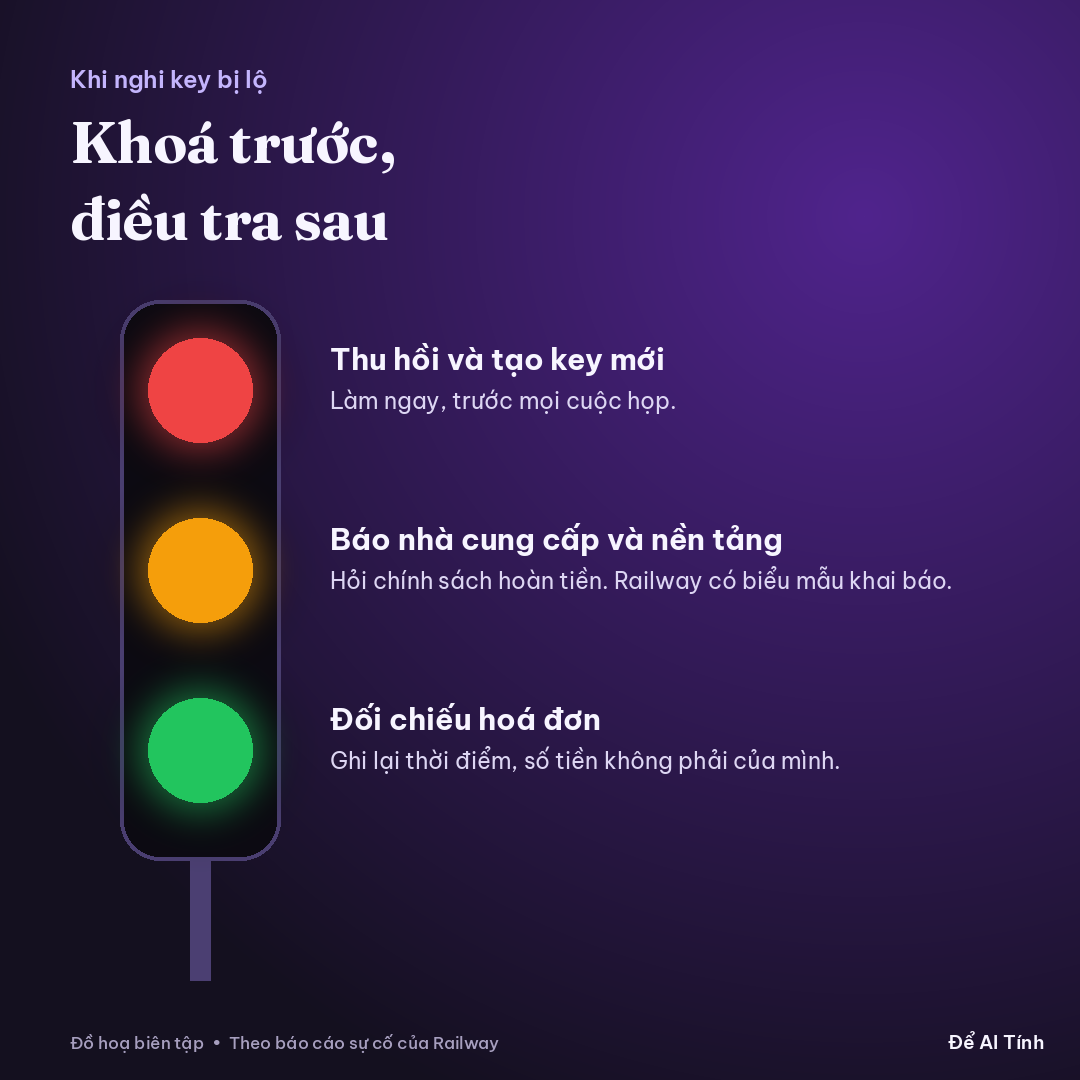
Thu hồi và tạo key mới trước, điều tra sau. Liên hệ nhà cung cấp AI để hỏi chính sách hoàn tiền, và nếu key nằm trên một nền tảng bị sự cố, báo cho nền tảng đó. Railway có biểu mẫu để khách khai báo chi phí không phải của mình.
Câu hỏi thường gặp
Tôi không dùng Railway thì có cần lo không?
Không bị ảnh hưởng bởi vụ này, nhưng bài học áp dụng cho mọi nơi bạn cất key AI. Key nằm càng nhiều chỗ, rủi ro càng lớn.
Key AI bị trộm để làm gì?
Theo Railway, kẻ tấn công định bán key cho các bên dùng vào việc chưng cất mô hình. Dù dùng vào việc gì, hoá đơn vẫn gửi về chủ key.
Nhà cung cấp AI có luôn hoàn tiền khi key bị trộm không?
Không. Mỗi bên một chính sách; trong vụ này OpenRouter không hoàn tiền và Railway phải tự bù.
Nguồn tham khảo
Tư vấn, Trao đổi & Hợp tác
Bạn muốn ứng dụng AI vào công việc, đặt lịch coaching 1-1 hay hợp tác truyền thông? Hãy gửi thông tin cho tôi.